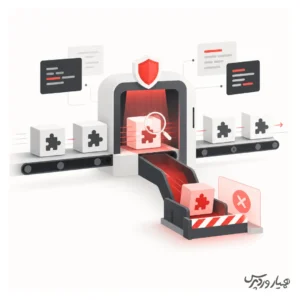
وردپرس برای کاهش خطر انتشار بهروزرسانیهای آسیبپذیر، بررسی امنیتی خودکار نسخههای جدید افزونههای مخزن WordPress.org را فعال کرده است. طبق گزارش 14 اکتبر 2026 وبلاگ توسعهدهندگان وردپرس، تغییرات هر نسخه در دوره انتظار انتشار با چند مدل هوش مصنوعی و ابزار Jetpack Scan ارزیابی میشوند. اگر نتیجه بررسی، خطر امنیتی بالایی را نشان دهد، انتشار همان نسخه از مسیر بهروزرسانی رسمی متوقف میشود.
این اقدام به معنی بررسی لحظهای تمام افزونههای نصبشده روی سایتها نیست. فرایند جدید در زیرساخت انتشار افزونههای مخزن رسمی اجرا میشود و هدف آن جلوگیری از رسیدن نسخههای پرخطر به کاربران، پیش از دریافت بهروزرسانی در پیشخوان وردپرس است.
بررسی امنیتی خودکار افزونهها چگونه انجام میشود؟
طبق اطلاعیه تیم افزونههای وردپرس، از 5 ژوئن 2026 برای انتشار افزونهها و قالبها یک دوره انتظار در نظر گرفته شده بود. در اطلاعیه 9 سپتامبر، مدت این دوره 6 ساعت اعلام شد. تغییر مهمی که تیم افزونهها در همان اطلاعیه شرح داد، توقف خودکار انتشارهای پرخطر بر اساس امتیاز بررسی امنیتی بود.
در این فرایند، تغییرات نسخه جدید هنگام دوره انتظار با چند مدل هوش مصنوعی و Jetpack Scan تحلیل میشوند. یافتهها با هم تطبیق داده میشوند و برای هر مورد، امتیاز خطر تعیین میشود. نتیجه نهایی مشخص میکند نسخه به مسیر عادی انتشار ادامه دهد یا بهصورت خودکار مسدود شود.
این امتیاز به میزان ریسک احتمالی کد مربوط است، نه نیت توسعهدهنده. بنابراین یک آسیبپذیری سهوی هم ممکن است به اندازه کد مخرب عمدی جدی ارزیابی شود. وردپرس همچنین تأکید کرده که احتمال تشخیص اشتباه یا همان False Positive به صفر نرسیده است.
اگر نسخه جدید افزونه پرخطر تشخیص داده شود چه اتفاقی میافتد؟
نسخهای که امتیاز آن به حد مسدودسازی برسد، از طریق API بهروزرسانی WordPress.org در اختیار سایتها قرار نمیگیرد. در نتیجه کاربران آن نسخه را بهعنوان آپدیت جدید در پیشخوان دریافت نمیکنند و نسخه قبلی منتشرشده همچنان در دسترس است.
مسدودسازی یک نسخه به معنای بسته شدن صفحه افزونه در مخزن یا غیرفعال شدن خودکار آن روی سایتها نیست. فقط همان انتشار مشخص متوقف میشود و توسعهدهنده باید مورد گزارششده را بررسی کند.
وردپرس برای تمام افرادی که دسترسی ثبت انتشار افزونه دارند (Committers) ایمیلی ارسال میکند که شامل امتیاز ریسک، شرح یافتهها و محل فایل و خط مرتبط با مشکل است. در حالت عادی و برای نسخهای که از بررسی عبور میکند ایمیلی ارسال نمیشود.
توسعهدهندگان چگونه نسخه مسدودشده را اصلاح کنند؟
توسعهدهنده پس از دریافت ایمیل باید گزارش را بررسی کند، مشکل احتمالی را برطرف کند و نسخه اصلاحشده جدیدی منتشر کند. این نسخه دوباره از فرایند انتظار و بررسی امنیتی عبور میکند و در صورت قرار گرفتن امتیاز زیر حد مسدودسازی، طبق روال عادی توزیع خواهد شد.
اگر توسعهدهنده معتقد باشد نتیجه اشتباه بوده، میتواند با پاسخ به همان ایمیل موضوع را برای تیم افزونهها توضیح دهد. با توجه به حجم بررسیها، تیم وردپرس توضیح داده که انتشار نسخه اصلاحشده معمولاً سریعتر از انتظار برای بازبینی دستی است.
چرا وردپرس این روش را به فرایند انتشار افزونهها اضافه کرد؟
تا پیش از این، افزونههای تازه هنگام ورود به مخزن بررسی میشدند، اما هر نسخه جدید میتوانست کد آسیبپذیر یا حتی مخرب به همراه داشته باشد. در اطلاعیه رسمی تیم افزونهها به نمونهای در 28 جولای اشاره شده که در آن یک درِ پشتی (Backdoor) در بهروزرسانی افزونهای با حدود 20 هزار نصب فعال شناسایی شد. چون نسخه هنوز در دوره انتظار بود، از طریق API رسمی به کاربران توزیع نشد.
این نمونه نشان داد که علاوه بر کشف مشکل، تصمیم توقف توزیع هم باید بتواند خودکار انجام شود؛ نه اینکه همیشه به در دسترس بودن اعضای تیم بررسی وابسته باشد.
این تغییر برای مدیران سایتهای وردپرسی چه معنایی دارد؟
برای مدیران سایت، این یک لایه کنترل پیش از دریافت بهروزرسانی است؛ اما تضمین نمیکند هیچ افزونهای آسیبپذیری نداشته باشد. این فرایند مشخصاً انتشارهای WordPress.org را پیش از توزیع از API رسمی ارزیابی میکند و نباید آن را معادل اسکن همه فایلهای سایت، بررسی تمام افزونههای تجاری خارج از مخزن یا حذف نیاز به پشتیبانگیری دانست.
بهتر است مدیر سایت همچنان افزونههای ضروری را از منابع معتبر دریافت کند، بهروزرسانیها را تحت نظر داشته باشد و برای سایتهای حساس قبل از تغییر، نسخه پشتیبان تهیه کند. برای آشنایی با سایر لایههای محافظت میتوانید راهنمای هدرهای امنیتی وردپرس را در همیار وردپرس بخوانید.
همچنین میتوانید آموزشهای مرتبط را در بخش امنیت وردپرس در همیار وردپرس دنبال کنید.
جمعبندی
وردپرس با استفاده از چند مدل هوش مصنوعی و Jetpack Scan، نسخههای جدید افزونههای مخزن رسمی را در دوره انتظار انتشار ارزیابی میکند. اگر یک نسخه امتیاز خطر بالایی بگیرد، همان نسخه بهصورت خودکار از مسیر بهروزرسانی رسمی کنار گذاشته میشود و توسعهدهنده جزئیات مشکل را ایمیل میگیرد. هدف این سازوکار، پیشگیری از توزیع کدهای پرخطر است؛ با این حال امنیت سایت همچنان به انتخاب افزونههای معتبر و مدیریت درست بهروزرسانیها وابسته است.