ایمیلی با عنوان «تمدید فوری هاست؛ سرویس شما تا 2 ساعت دیگر مسدود میشود» وارد صندوق ورودی مدیر سایت میشود. نام شرکت هاستینگ آشناست، متن پیام بدون غلط نوشته شده و حتی امضای پشتیبانی هم دارد. تنها مشکل اینجاست که دکمه پرداخت به صفحهای خارج از دامنه واقعی شرکت میرود. اگر مدیر سایت فقط به ظاهر حرفهای ایمیل اعتماد کند، ممکن است اطلاعات ورود یا پرداخت را در اختیار مهاجم قرار دهد.
هوش مصنوعی ساخت ایمیلهای فیشینگ را آسانتر کرده است؛ پیامها میتوانند فارسی روان، لحن مناسب برند و جزئیاتی درباره فعالیت سایت داشته باشند. بنابراین تشخیص ایمیل فیشینگ دیگر با جستوجوی غلط املایی یا متنهای عجیب کافی نیست. راه مطمئنتر، بررسی هویت فرستنده، مقصد لینک، نوع درخواست و تأیید مستقل آن است؛ بهویژه برای مدیران وردپرس که ایمیلشان به هاست، دامنه، درگاه پرداخت و حسابهای مدیریتی متصل است.
ایمیل فیشینگ ساختهشده با هوش مصنوعی چیست؟
فیشینگ نوعی فریب است که در آن مهاجم خود را جای یک شخص یا سرویس معتبر معرفی میکند تا اطلاعات محرمانه بگیرد، قربانی را به صفحه جعلی ببرد یا او را به اجرای کاری پرخطر ترغیب کند. استفاده از هوش مصنوعی میتواند متن پیام را طبیعیتر، شخصیسازیشدهتر و متناسب با نقش گیرنده کند؛ اما از ظاهر پیام نمیتوان با اطمینان تشخیص داد که با هوش مصنوعی نوشته شده است یا نه. آنچه باید تشخیص دهیم، رفتار فریبکارانه و خطر احتمالی پیام است.
برای مثال، مهاجم ممکن است اطلاعات عمومی یک فروشگاه وردپرسی را از سایت یا شبکههای اجتماعی آن پیدا کند و ایمیلی با موضوع «مشکل تسویه حساب ووکامرس» بسازد. چنین ایمیلی شاید نام فروشگاه را درست بنویسد و از اصطلاحات واقعی ووکامرس استفاده کند؛ بااینحال، درخواست ورود از طریق یک آدرس ناشناس همچنان مشکوک است.
چرا مدیران سایتهای وردپرسی بیشتر باید مراقب باشند؟
ایمیل مدیر سایت معمولاً نقطه اتصال چند سرویس مهم است: حساب مدیریت وردپرس، پنل میزبانی، ثبتکننده دامنه، ابزار ارسال ایمیل، درگاه پرداخت و سرویسهای تحلیلی. دسترسی غیرمجاز به هرکدام میتواند به بازنشانی رمزهای دیگر، تغییر تنظیمات سایت یا اختلال در کسبوکار منجر شود. به همین دلیل، پیامهایی که به نام شرکت هاستینگ، افزونه، پشتیبانی وردپرس یا سرویس پرداخت ارسال میشوند، نیاز به بررسی دقیقتری دارند.
نکته مهم این است که حتی ایمیلی با لوگوی صحیح، قالب حرفهای یا نام فرستنده آشنا لزوماً معتبر نیست. نام نمایشی فرستنده قابل جعل است و گاهی حساب واقعی یک همکار یا تأمینکننده نیز ممکن است در اختیار مهاجم قرار گرفته باشد.
7 نشانه مهم برای شناسایی ایمیل فیشینگ هوشمند
1. نشانی واقعی فرستنده با نام او نمیخواند
روی نام نمایشی فرستنده تکیه نکنید؛ نشانی کامل ایمیل و دامنه بعد از علامت @ را بررسی کنید. برای نمونه، «پشتیبانی سرویس» در نام فرستنده هیچ اعتباری به دامنهای مثل billing-example.invalid نمیدهد. دامنههای مشابه، پسوندهای متفاوت و زیردامنههای طولانی میتوانند برای ایجاد اعتماد کاذب استفاده شوند.
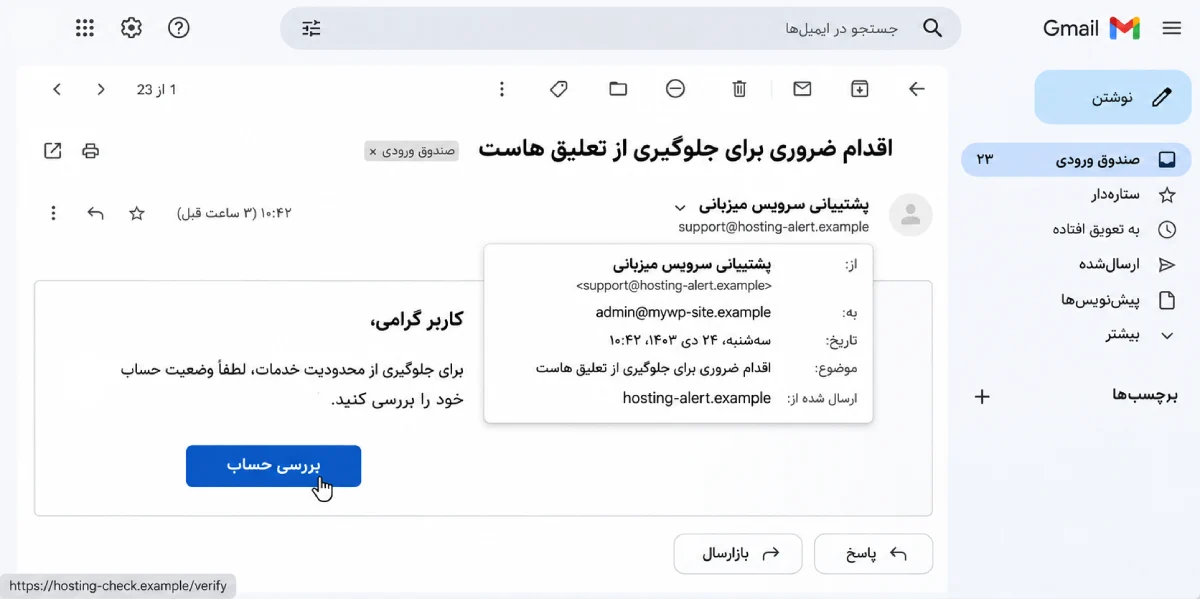
همچنین اگر در جزئیات فنی پیام، نتایج SPF، DKIM یا DMARC قابل مشاهده بود، آنها را بهعنوان شواهد کمکی بررسی کنید. گذرکردن از این کنترلها بهتنهایی ثابت نمیکند درخواست ایمیل سالم است؛ بهخصوص اگر پیام از یک حساب واقعی اما تصاحبشده ارسال شده باشد.
2. لینک به دامنهای متفاوت از سرویس اصلی میرود
پیش از کلیک، مقصد پیوند را بررسی کنید؛ در دسکتاپ میتوان نشانگر را روی لینک نگه داشت و در موبایل معمولاً لمس طولانی، پیشنمایش آدرس را نشان میدهد. برای ورود یا پرداخت، بهتر است اصلاً از لینک ایمیل استفاده نکنید و وبسایت رسمی را خودتان از نشانی ذخیرهشده باز کنید. وجود https یا علامت قفل مرورگر نیز بهتنهایی نشانه معتبر بودن فروشنده یا سرویس نیست.
3. پیام با تهدید یا فرصت فوری شما را عجول میکند
عبارتهایی مانند «اکانت تا 15 دقیقه دیگر بسته میشود»، «درگاه پرداخت قطع خواهد شد» یا «برای جلوگیری از حذف سایت فوراً وارد شوید» باید زنگ هشدار باشند. ممکن است یک سرویس واقعی هم اعلان مهم بفرستد، اما روش صحیح تأیید آن ورود مستقیم به پنل رسمی و بررسی اعلانها در همان محیط است؛ نه اعتماد به مهلتی که خود ایمیل تعیین کرده است.
4. درخواست رمز، کد یکبارمصرف یا فایل حساس دارد
هیچ تیم پشتیبانی معتبری نباید رمز عبور، کد بازیابی یا کد ورود دومرحلهای شما را از طریق ایمیل درخواست کند. درخواست ارسال نسخه پشتیبان دیتابیس، کلید API، فایل wp-config.php یا دسترسی مدیریت کامل نیز باید فقط در فرایندی رسمی و تأییدشده بررسی شود.
5. تغییر اطلاعات مالی خارج از روال معمول مطرح شده است
ایمیلی با عنوان «تغییر حساب تسویه» یا «پرداخت فاکتور جدید» ممکن است درست شبیه مکاتبات قبلی باشد. پیش از تغییر شماره حساب، اطلاعات درگاه یا مقصد تسویه، درخواست را از یک کانال مستقل و از قبل شناختهشده تأیید کنید؛ برای نمونه، با شماره پشتیبانی ثبتشده در پنل رسمی تماس بگیرید.
6. پیوست غیرمنتظره یا فایل با پسوند نامعمول دارد
فایلی با نام «فاکتور»، «لیست سفارشها» یا «گزارش امنیتی» میتواند پوششی برای محتوای مخرب باشد. نام فایل ممکن است گمراهکننده باشد؛ پسوند واقعی، فرستنده و دلیل ارسال را بررسی کنید. فایل ناشناس را باز نکنید و برای «نمایش محتوا» قابلیتهای اجرایی یا مجوزهای اضافی را فعال نکنید.
7. درخواست با روال واقعی کسبوکار هماهنگ نیست
حتی اگر متن ایمیل کاملاً درست باشد، پرسش کلیدی این است: «آیا این درخواست در این زمان، از این شخص و از این مسیر انتظار میرفت؟» مثلاً افزونهای که اصلاً روی سایت نصب نیست، منطقی نیست از شما بخواهد برای رفع خطای بحرانی آن وارد یک صفحه ناشناس شوید. فیشینگ حرفهای بیشتر از آنکه به غلطهای نگارشی وابسته باشد، به سوءاستفاده از اعتماد و عادتهای کاری متکی است.
مقایسه ایمیل معتبر و ایمیل مشکوک برای مدیر سایت
ج
این موارد نشانههای ارزیابی ریسک هستند، نه آزمون قطعی. ممکن است یک پیام واقعی هم فوری باشد یا از دامنه ارسال متفاوتی استفاده کند؛ آنچه تصمیم را قابلاعتماد میکند، تأیید مستقل درخواست است.
چگونه یک ایمیل مشکوک را بدون بازکردن لینک بررسی کنیم؟
برای مثال، فرض کنید پیامی با موضوع «هشدار امنیتی حساب مدیریت وردپرس» دریافت کردهاید و از شما میخواهد رمز عبورتان را در یک فرم جدید وارد کنید. بررسی امن میتواند به این ترتیب انجام شود:
- درخواست را متوقف کنید: روی دکمه یا فایل ایمیل کلیک نکنید و هیچ اطلاعاتی وارد نکنید.
- فرستنده و دامنه را بررسی کنید: نام نمایشدادهشده را از نشانی واقعی تفکیک کنید.
- موضوع را مستقل تأیید کنید: نشانی پیشخوان، پنل هاست یا حساب سرویس را خودتان باز کنید و اعلانها را ببینید.
- در صورت نیاز از پشتیبانی رسمی سؤال کنید: اطلاعات تماس را از وبسایت رسمی یا پنل مشتریان بردارید، نه از متن همان پیام.
- پیام را گزارش کنید: در Gmail یا سامانه ایمیل سازمانی از گزینه گزارش فیشینگ استفاده کنید و در صورت داشتن تیم فنی، نمونه مشکوک را بهشکل امن برای بررسی ارسال کنید.
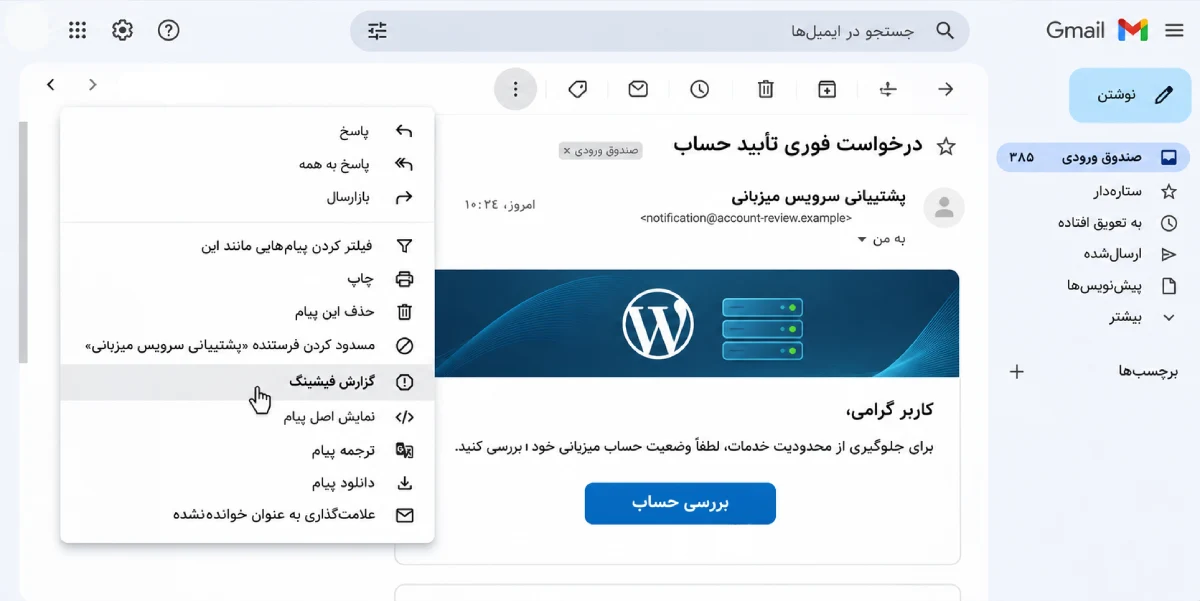
اگر احتمال میدهید پیام برای چند نفر از اعضای تیم ارسال شده است، به آنها هشدار بدهید که از بازکردن لینک یا فایل مشابه خودداری کنند؛ بهجای فورواردکردن پیوست مشکوک برای همه، از روش گزارشدهی امن سازمان استفاده کنید.
SPF، DKIM و DMARC چه نقشی در جلوگیری از جعل ایمیل دارند؟
این 3 سازوکار برای اعتبارسنجی دامنه فرستنده استفاده میشوند. SPF مشخص میکند چه سرورهایی مجازند برای یک دامنه ایمیل بفرستند؛ DKIM امکان بررسی امضای رمزنگاریشده پیام را فراهم میکند و DMARC بر همخوانی هویت دامنه و سیاست برخورد با پیامهای نامعتبر تمرکز دارد.
برای مدیر سایتی که ایمیل اختصاصی با دامنه خودش دارد، تنظیم صحیح این رکوردها در DNS میتواند جعل مستقیم دامنه را دشوارتر کند و به تحویل بهتر ایمیلهای سالم کمک کند. البته این تنظیمات همه انواع فیشینگ را متوقف نمیکنند؛ مهاجم همچنان میتواند از دامنه مشابه یا حساب واقعیِ هکشده استفاده کند. تغییر رکوردهای DNS باید با توجه به سرویس ارسال ایمیل انجام شود تا ارسال نامههای سفارش ووکامرس و پیامهای فرم سایت مختل نشود.
همچنین یک نتیجه «PASS» برای SPF یا DKIM به این معنی نیست که محتوای پیام بیخطر است؛ فقط بخشی از فرایند اعتبارسنجی فرستنده را نشان میدهد.
اگر روی لینک فیشینگ کلیک کردیم چه کار کنیم؟
اقدام بعدی به کاری بستگی دارد که انجام شده است. اگر فقط لینک را باز کردهاید و هیچ اطلاعاتی وارد نکردهاید، صفحه را ببندید، مرورگر و سیستم را بهروز نگه دارید و در صورت مشاهده دانلود یا رفتار غیرعادی، بررسی امنیتی انجام دهید. اگر رمز عبور وارد کردهاید، از طریق وبسایت رسمی و روی دستگاه مطمئن رمز را تغییر دهید و نشستهای فعال را بررسی و در صورت امکان خارج کنید.
اگر کد تأیید دومرحلهای، کلید API، فایل پشتیبان یا دسترسی مدیریتی را هم در اختیار صفحه مشکوک گذاشتهاید، موضوع جدیتر است: کلیدها و گذرواژههای درگیر باید با فرایند امن تعویض شوند، لاگهای ورود و تغییرات سایت بررسی شوند و در صورت وجود دسترسی غیرمجاز، موضوع مانند یک رخداد امنیتی مدیریت شود.
در فروشگاههای ووکامرسی، بعد از هر افشای احتمالی حساب مدیریتی یا سرویس پرداخت، علاوه بر کاربران وردپرس، باید تنظیمات درگاه، وبهوکها، سفارشها و حسابهای دارای دسترسی حساس نیز بازبینی شوند.
چکلیست امنیت ایمیل برای تیم مدیریت سایت وردپرسی
- برای حساب ایمیل مدیرکل، پنل هاست و ثبتکننده دامنه، رمزهای قوی و منحصربهفرد و ترجیحاً گذرکلید یا احراز هویت مقاوم در برابر فیشینگ فعال کنید.
- درخواست تغییر حساب بانکی یا اطلاعات تسویه را بدون تأیید مستقل اجرا نکنید.
- دسترسیهای مدیریت وردپرس را به افراد ضروری محدود کنید و حسابهای بلااستفاده را حذف یا غیرفعال کنید.
- سیاست مشخصی برای گزارش ایمیل مشکوک به مسئول سایت یا تیم فنی تعیین کنید.
- برای ایمیل اختصاصی دامنه، وضعیت SPF، DKIM و DMARC را متناسب با سرویس ایمیل بررسی کنید.
- نسخه پشتیبان سالم و قابلبازیابی داشته باشید و سیستمها، مرورگر و افزونههای امنیتی را بهروز نگه دارید.
جمعبندی
هوش مصنوعی میتواند ایمیلهای فیشینگ را طبیعیتر و متقاعدکنندهتر کند، اما معیار اصلی تشخیص همچنان ثابت است: آیا فرستنده، لینک و درخواست پیام از مسیر قابلاعتماد تأیید میشوند؟ برای مدیر سایت وردپرسی، مهمترین اقدام این است که هیچ درخواست ورود، پرداخت یا تغییر دسترسی را صرفاً بر اساس یک ایمیل اجرا نکند. بررسی دامنه، مراجعه مستقیم به پنل رسمی، احراز هویت قوی و داشتن مسیر مشخص گزارش رخداد، ریسک این حملات را کاهش میدهد.