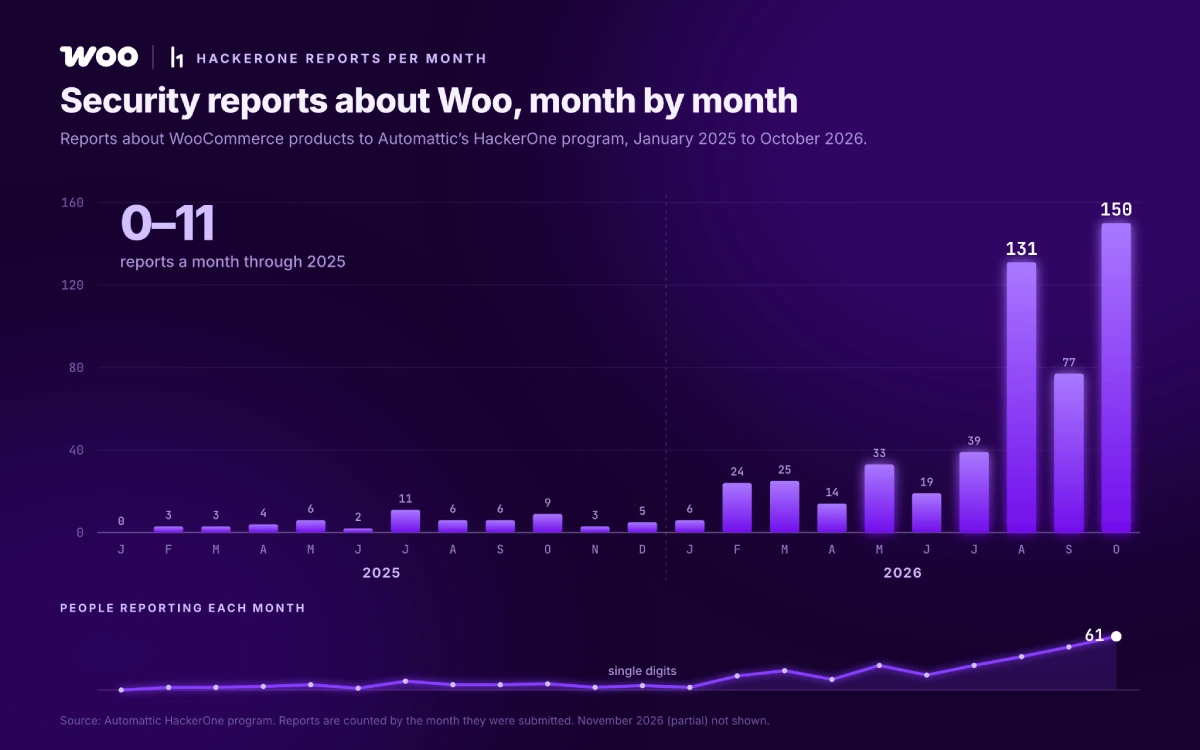
تیم توسعه ووکامرس در گزارشی که 6 نوامبر 2026 منتشر شد، اعلام کرد تعداد گزارشهای امنیتی مربوط به محصولات این پلتفرم در برنامه کشف آسیبپذیری HackerOne شرکت Automattic طی یک سال گذشته حدود 9 برابر شده است. به گفته این تیم، ابزارهای مبتنی بر هوش مصنوعی پیدا کردن مشکلات امنیتی در کد را سریعتر کردهاند؛ تغییری که هم پژوهشگران مستقل و هم توسعهدهندگان خود ووکامرس از آن استفاده میکنند.
این آمار به معنی 9 برابر شدن حملات موفق به فروشگاههای ووکامرسی نیست. افزایش گزارشها لزوماً به معنی افزایش نفوذهای واقعی هم نیست؛ بخشی از گزارشها تکراری هستند و بخشی پس از بررسی معتبر تشخیص داده نمیشوند. ووکامرس میگوید در واکنش به این شرایط، اسکن خودکار کد، ارزیابی اولیه گزارشها و انتشار اصلاحیههای امنیتی را گسترش داده است.
چرا گزارشهای امنیتی ووکامرس 9 برابر شدهاند؟
بر اساس گزارش رسمی تیم توسعه ووکامرس، ابزارهای هوش مصنوعی اکنون میتوانند بخشهای زیادی از کد متنباز را بررسی کنند و الگوهای مشکوک را سریعتر به پژوهشگران نشان دهند. افزایش گزارشهای تکراری نیز نشان میدهد افراد و ابزارهای مختلف گاهی به مشکلات یکسانی میرسند.
این موضوع در اکوسیستم وردپرس هم دیده میشود. پروژه وردپرس در سال 2026 ابتکار امنیتی تازهای را برای مدیریت حجم بیشتر گزارشها آغاز کرده است. بااینحال، گزارششدن یک مشکل با تأیید آسیبپذیری، انتشار اصلاحیه و وقوع حمله واقعی تفاوت دارد.
بررسیهای خودکار ووکامرس چه نتایجی داشتهاند؟
ووکامرس میگوید از اواخر ماه مه 2026 رویکرد امنیتی خود را از رسیدگی عمدتاً واکنشی به بررسی پیشگیرانه کد تغییر داده است. در اسکن گسترده ماه اوت، حدود 700 مورد احتمالی در کد اصلی و افزونههای تحت نگهداری تیم شناسایی شد؛ عددی که نباید آن را 700 آسیبپذیری تأییدشده دانست، زیرا خروجی اسکن شامل موارد اشتباه نیز میشود.
از ماه اوت، تغییرات ثبتشده در شاخههای اصلی و انتشار ووکامرس بهطور خودکار از نظر امنیتی بررسی میشوند. طبق گزارش، این اسکنها 34 مورد را علامتگذاری کردهاند که 18 مورد پس از بررسی معتبر بودهاند. ووکامرس همچنین در برنامه اسکن نرمافزار متنباز Anthropic شرکت کرده و از حدود 200 یافته اولیه در پروژههای ثبتشده خبر داده است.
به گفته تیم توسعه، تقریباً 3 چهارم مشکلات معتبر ثبتشده در هسته ووکامرس از ماه ژوئیه در سطوح خطر پایین یا متوسط قرار داشتهاند. این آمار به معنی بیاهمیتبودن آنها نیست، اما نشان میدهد همه گزارشها فوریت یکسانی ندارند.
هوش مصنوعی چگونه به رفع آسیبپذیریها کمک میکند؟
افزایش سرعت شناسایی مشکلات، نیاز به بررسی انسانی را از بین نبرده است. Automattic ابزاری داخلی با نام SentrySift ساخته که گزارشهای ورودی را در مرحله اول با کمک هوش مصنوعی ارزیابی میکند. پس از آن، کارشناسان انسانی اعتبار و شدت مشکل را تأیید میکنند، اصلاحیه را بررسی و آزمایش میکنند و درباره انتشار تصمیم میگیرند.
به این ترتیب، استفاده ووکامرس از هوش مصنوعی فقط به کشف آسیبپذیری محدود نیست؛ اولویتبندی گزارشها و جلوگیری از ورود مشکلات جدید به نسخههای منتشرشده نیز بخشی از این فرایند است.
تغییر مهم در انتشار بروزرسانیهای امنیتی ووکامرس
یکی از تصمیمهای جدید ووکامرس، جدا کردن اصلاحیههای امنیتی از انتشار قابلیتهای عادی است. طبق سیاست اعلامشده، مشکلات دارای شدت بالا و بحرانی معمولاً در بروزرسانی اصلاحی بعدیِ نسخه منتشرشده برطرف میشوند و مشکلات با شدت پایین یا متوسط معمولاً در بروزرسانی اصلاحی پس از نسخه فرعی بعدی قرار میگیرند. البته این زمانبندی یک قاعده مطلق نیست و ممکن است با توجه به شرایط تغییر کند.
ووکامرس نسخه 11.2.2 را نخستین انتشار در چارچوب این رویکرد معرفی کرده و گفته مجموعه بعدی اصلاحیهها با 11.3.1 ارائه میشوند. هدف این است که رفع مشکلات امنیتی به انتشار ویژگیهای جدید وابسته نباشد و مدیران فروشگاه سریعتر اصلاحیهها را دریافت کنند.
آیا بروزرسانیهای امنیتی افزونههای ووکامرس خودکار نصب میشوند؟
از نسخه 11.2، ووکامرس امکان تعیین بعضی انتشارهای امنیتی افزونهها بهعنوان بروزرسانی ضروری را فراهم کرده است. در فروشگاههای واجد شرایط که به WooCommerce.com متصلاند و اشتراک فعال دارند، این بروزرسانیها ممکن است در بررسی بعدی بروزرسانیها، معمولاً ظرف یک روز، نصب شوند؛ حتی اگر بروزرسانی خودکار معمول افزونه غیرفعال باشد.
این قابلیت شامل همه فروشگاهها و همه افزونهها نمیشود. ووکامرس آن را برای افزونههای موجود در بازار رسمی WooCommerce و فروشگاههای متصل واجد شرایط توصیف کرده است. همچنین تنظیماتی که بهشکل برنامهنویسیشده مانع بروزرسانی خودکار هستند، ممکن است جلوی نصب را بگیرند.
مدیران فروشگاههای ووکامرسی چه کاری باید انجام دهند؟
خبر افزایش گزارشهای امنیتی بهتنهایی نشانه وجود مشکل در فروشگاه شما نیست؛ بااینحال، فرصت مناسبی برای بررسی وضعیت بروزرسانیها و دسترسیهای مدیریتی است. آشنایی با بخشهای پیشخوان وردپرس کمک میکند وضعیت نسخههای نصبشده را راحتتر دنبال کنید.
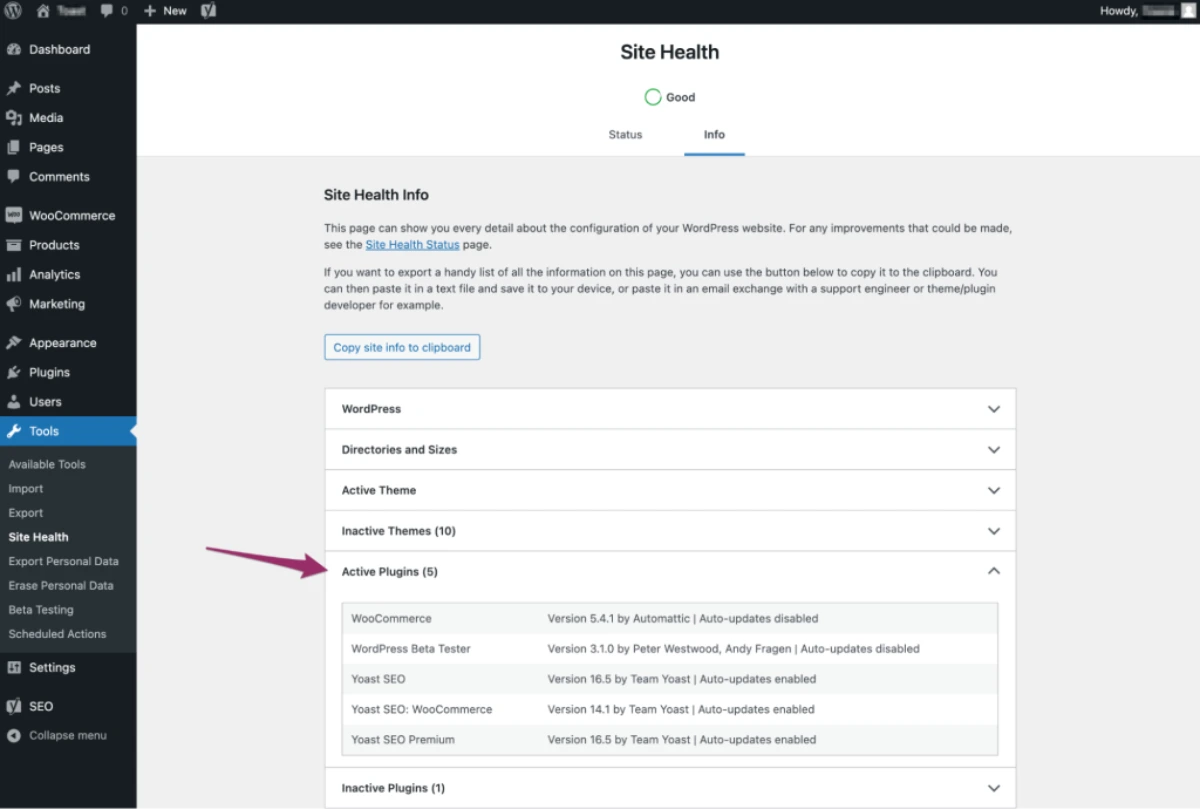
- بررسی نسخه ووکامرس و افزونهها؛ از بخش «پیشخوان ← افزونهها ← افزونههای نصبشده» بررسی کنید. اطمینان از نصب نسخه دارای اصلاحیه امنیتی.
- تهیه نسخه پشتیبان قبل از تغییرات؛ از بخش «ابزار بکاپ هاست یا سامانه پشتیبانگیری سایت» بررسی کنید. امکان بازیابی در صورت بروز ناسازگاری.
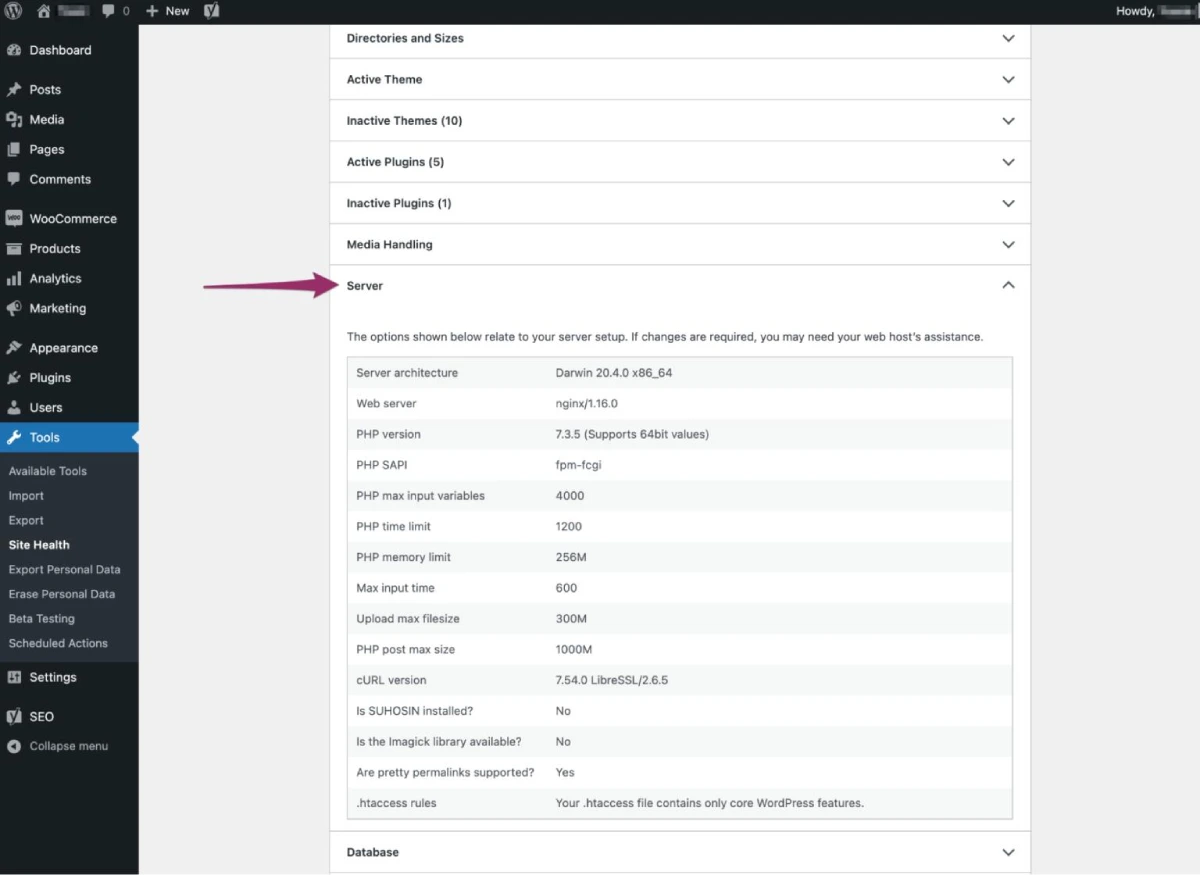
- بررسی نسخه PHP؛ از بخش «ابزارها ← سلامت سایت ← اطلاعات ← سرور» بررسی کنید. دریافت اصلاحیههای امنیتی و حفظ سازگاری.
- بررسی وضعیت افزونههای تجاری؛ از بخش «حساب WooCommerce.com و اتصال فروشگاه» بررسی کنید. دریافت اصلاحیههای ضروری برای افزونههای واجد شرایط.
- بررسی حسابهای مدیریتی؛ از بخش «کاربران ← همه کاربران» بررسی کنید. شناسایی دسترسیهای غیرضروری یا ناشناس.
برای مدیریت بهتر ریسک، پس از تهیه نسخه پشتیبان، ابتدا بروزرسانیها را در محیط آزمایشی بررسی کنید و سپس در زمان کمترافیک روی فروشگاه اصلی اعمال کنید. بعد از بروزرسانی، مسیرهای مهمی مانند افزودن محصول به سبد، تسویهحساب و پرداخت را آزمایش کنید. همچنین شناخت نشانهها و روشهای نفوذ به سایت وردپرسی میتواند به تشخیص مشکلات واقعی امنیتی کمک کند.
نسخه PHP فروشگاه هم اهمیت دارد
ووکامرس یادآوری کرده که امنیت فروشگاه تنها به افزونه فروشگاهی وابسته نیست و نسخه PHP سرور هم باید بررسی شود. طبق برنامه اعلامشده، نسخه 11.5 آخرین انتشار ووکامرس با پشتیبانی از PHP 7.4 و 8.0 خواهد بود و نسخه 11.6 که برای فوریه 2027 برنامهریزی شده، به PHP 8.1 یا جدیدتر نیاز خواهد داشت. بااینحال، توصیه ووکامرس استفاده از PHP 8.3 یا جدیدتر است.
پیش از تغییر نسخه PHP، سازگاری قالب، افزونههای درگاه پرداخت، افزونههای حملونقل و سایر بخشهای فروشگاه را بررسی کنید و درباره نسخههای دارای پشتیبانی امنیتی با شرکت میزبانی هماهنگ شوید.
آیا افزایش گزارشهای امنیتی یعنی ووکامرس ناامنتر شده است؟
از آمار اعلامشده نمیتوان چنین نتیجهای گرفت. افزایش گزارشها ممکن است ناشی از گسترش بررسیها و بهترشدن ابزارهای کشف باشد، نه صرفاً افزایش تعداد ضعفهای قابل بهرهبرداری. در مقابل، تعداد بیشتر گزارشهای معتبر هم نشان میدهد نگهداری امن یک پلتفرم فروشگاهی به بررسی و انتشار اصلاحیههای مداوم نیاز دارد.
ووکامرس میگوید اکنون اسکنهای داخلی آن بیش از 2 برابر گزارشهای خارجی، مشکلات معتبر مربوط به هسته را شناسایی کردهاند. بنابراین پیام اصلی خبر بیشتر درباره تغییر شیوه شناسایی و رسیدگی به آسیبپذیریهاست تا اعلام یک موج حمله موفق به فروشگاهها.
جمعبندی
افزایش حدود 9 برابری گزارشهای امنیتی محصولات ووکامرس در یک سال گذشته، به گفته تیم توسعه این پلتفرم، با استفاده گستردهتر از ابزارهای هوش مصنوعی در پژوهش امنیتی ارتباط دارد. ووکامرس در پاسخ، اسکن مداوم کد، ارزیابی هوشمند گزارشها، بررسی انسانی یافتهها و انتشار اصلاحیههای جداگانه را توسعه داده است.
برای مدیران فروشگاهها مهمترین اقدام، بهروز نگه داشتن ووکامرس و افزونهها، بررسی نسخه PHP، حفظ نسخه پشتیبان قابل بازیابی و آزمایش عملکرد فروشگاه پس از بروزرسانی است. افزایش گزارشها به معنی هکشدن فروشگاه شما نیست، اما نادیدهگرفتن اصلاحیههای امنیتی میتواند ریسک واقعی ایجاد کند.