بکلینکهای اسپم، بازدید جعلی، حملات به صفحه ورود، کپی محتوا و انتشار ادعاهای نادرست میتوانند برای یک سایت دردسر ایجاد کنند. بعضی از این اتفاقات فقط آمار را مخدوش میکنند، اما برخی دیگر ممکن است دسترسی کاربران، امنیت حسابها یا اعتبار کسبوکار را تحت تأثیر قرار دهند. مسئله اصلی این است که چگونه تهدید واقعی را از یک تغییر طبیعی در عملکرد سایت تشخیص دهیم.
در این راهنما 10 روش احتمالی آسیبزدن به سایت، نشانههای هرکدام و اقدام مناسب را بررسی میکنیم. همچنین توضیح میدهیم چه زمانی باید گزارش سرور، سرچ کنسول یا تنظیمات امنیتی وردپرس را بررسی کنید و چرا بدون شواهد کافی نباید رقبا را عامل هر افت رتبه یا قطعی بدانید.
کارهای مخرب رقبا روی سایت به چه معناست؟
منظور اقدام عمدی یک شخص یا مجموعه برای مختلکردن امنیت، نمایش در نتایج جستجو، دادههای تحلیلی، اعتبار برند یا فروش یک وبسایت است. این اقدام میتواند مستقیم باشد؛ مانند فشار سنگین درخواستها به سرور، یا غیرمستقیم؛ مانند انتشار محتوای جعلی با نام برند. بااینحال از روی نتیجه نمیتوان عامل را شناسایی کرد؛ افزایش ترافیک رباتی یا لینکهای نامرتبط لزوماً از طرف رقیب ایجاد نشدهاند.
افت ورودی گوگل ممکن است به تغییرات الگوریتم، کاهش تقاضا، خطای ایندکس، تغییر محتوای صفحه یا مشکلات فنی مربوط باشد. به همین دلیل در این مقاله «نشانه مشکوک» را با «مدرک قطعی حمله» یکسان نمیگیریم.
خلاصه 10 روش آسیبزدن و اولین اقدام پیشنهادی
| نوع اقدام | نشانه قابل بررسی | قدم اول |
|---|---|---|
| بکلینک اسپم | افزایش غیرمعمول دامنههای لینکدهنده | بررسی روند لینکها و Manual Actions |
| ترافیک جعلی | جهش بازدید بدون رشد تبدیل | مقایسه آنالیتیکس با لاگ سرور |
| حمله DDoS | کندی یا خطاهای ناگهانی و درخواستهای پرتکرار | تماس با هاست و بررسی WAF |
| کپی محتوا | انتشار عین متن در دامنه دیگر | ثبت مدارک انتشار و بررسی نسخهها |
| شکایت نادرست کپیرایت | اعلان رسمی درباره محتوای سایت | راستیآزمایی اعلان و مدارک مالکیت |
| کلیک و جستجوی غیرعادی | کوئریهای نامرتبط و نوسان کلیک | تحلیل روند در Search Console |
| رفتار جعلی کاربران | نقشه حرارتی غیرواقعی | مقایسه با فروش و داده سرور |
| حدس رمز ورود | تلاشهای ناموفق متعدد | ورود دومرحلهای و محدودیت نرخ |
| کامنت اسپم به نام برند | لینک و کامنت جعلی در سایتهای دیگر | ثبت شواهد و درخواست حذف موردی |
| نظرات جعلی علیه برند | چند شکایت مشابه از حسابهای تازه | پاسخ مستند و گزارش به پلتفرم |
1. ساخت بکلینکهای اسپم و سئوی منفی
بکلینک، پیوندی از یک وبسایت دیگر به سایت شماست. ایجاد تعداد زیادی لینک غیرطبیعی از صفحات خودکار، سایتهای نامرتبط یا دامنههای ناشناس گاهی بهعنوان سئوی منفی شناخته میشود. اما همه لینکهای بیکیفیت خطرناک نیستند و گوگل بسیاری از لینکهای غیرقابلاعتماد را بدون اقدام مدیر سایت ارزیابی میکند.
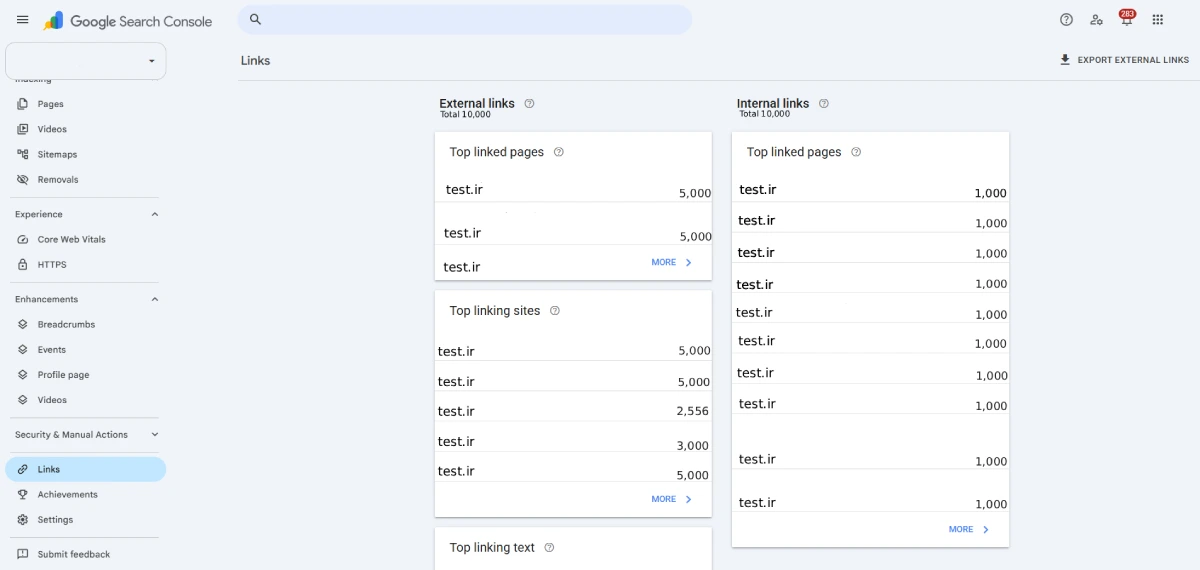
نشانه: در گزارشی از لینکها، تعداد دامنههای تازه یا انکرتکستهای نامرتبط در مدت کوتاه افزایش یافته است. بررسی: از بخش Links در Search Console و ابزارهای تحلیل لینک، منبع لینکها، زمان مشاهده و ارتباط آنها با سایت را بررسی کنید؛ بخش Manual Actions را هم ببینید.
راهکار: درباره لینکهای واقعاً مشکوک مستندسازی کنید و در صورت امکان حذف لینکهای غیرطبیعی را از سایت منبع بخواهید. ابزار Disavow گوگل ابزار پیشرفتهای است؛ گوگل توصیه میکند عمدتاً در شرایط وجود حجم قابلتوجهی لینک مصنوعی همراه با اقدام دستی یا احتمال جدی آن استفاده شود، نه برای هر لینک ناشناس.
2. فرستادن بازدید و رباتهای جعلی
گاهی بازدیدهای خودکار موجب افزایش تعداد نشستها یا درخواستها میشوند، بیآنکه خرید، ثبتنام یا تعامل واقعی رشد کند. البته همه درخواستهای رباتی در ابزار آمارگیری ثبت نمیشوند و یک جهش آماری لزوماً نشانه فعالیت رقبا نیست.
نشانه: رشد نامتعارف بازدید از یک منبع یا موقعیت جغرافیایی، نرخ تبدیل بسیار پایین و الگوی تکراری صفحات.
راهکار: در GA4 منابع ورودی، صفحات فرود و رویدادهای مهم را با داده فروش و Access Log تطبیق دهید. برای درخواستهای مخرب از تنظیمات فایروال، محدودسازی نرخ و پشتیبانی هاست کمک بگیرید؛ صرفاً از روی کشور بازدیدکننده تصمیم به مسدودسازی نگیرید.
3. حمله DDoS و ایجاد اختلال در دسترسی سایت
در حمله محرومسازی از سرویس توزیعشده یا DDoS، منابع مختلف حجم زیادی درخواست را به یک سرویس ارسال میکنند تا پاسخگویی دشوار شود. کندی و خطاهای 502، 503 یا 504 میتوانند هشدار باشند، اما در نبود شواهد از سمت سرور، خرابی هاست، افزونه یا پایگاه داده هم باید بررسی شود.
نشانه: افزایش همزمان درخواستهای غیرعادی، مصرف منابع و خطاهای سرور.
راهکار: زمان رخداد را ثبت کنید و از میزبان برای بررسی Access Log، لایه WAF، محافظت DDoS و محدودیت نرخ درخواست کمک بگیرید. غیرفعالکردن تصادفی افزونهها در اوج حمله بدون برنامه بازیابی میتواند تشخیص را دشوارتر کند.
4. کپیکردن و بازنشر محتوای سایت
محتوای اختصاصی ممکن است بدون اجازه در سایت دیگری بازنشر شود. این اتفاق بهخودیخود به معنی افت قطعی رتبه نیست و گوگل برای شناسایی نسخه مناسب، نشانههای گوناگونی را در نظر میگیرد. برای بررسی، جملهای متمایز از محتوا را داخل گیومه در گوگل جستجو کنید و صفحات مشابه را مقایسه کنید.
راهکار: تاریخ انتشار، فایل پیشنویس، ویرایشها و آدرس نسخه اصلی را مستند کنید. پیوندهای داخلی واضح و نشانههای فنی صفحه را حفظ کنید. در صورت نقض جدی حقوق محتوا، از مسیر تماس با منتشرکننده، شرکت میزبان یا فرایند رسمی معتبر پیگیری کنید.
5. ثبت شکایت یا گزارش نادرست کپیرایت
در برخی موارد ممکن است علیه محتوای سایت ادعای نقض حق نشر ثبت شود. دریافت اخطار به معنی اثبات ادعا نیست. ابتدا اصالت پیام، آدرس صفحه و مرجع صادرکننده را بررسی کنید؛ روی پیوندهای ناشناس در پیامهای مشکوک کلیک نکنید.
راهکار: مدارکی مانند فایل اصلی، تاریخچه تولید، مجوز، قرارداد و سوابق تغییر محتوا را جمعآوری کنید. پاسخ را فقط از مسیر رسمی پرونده ارسال کنید. اگر موضوع حقوقی پیچیده است، با متخصص آشنا به قوانین مربوط مشورت کنید؛ این بخش جایگزین مشاوره حقوقی نیست.
6. ایجاد کلیکها و جستجوهای غیرعادی
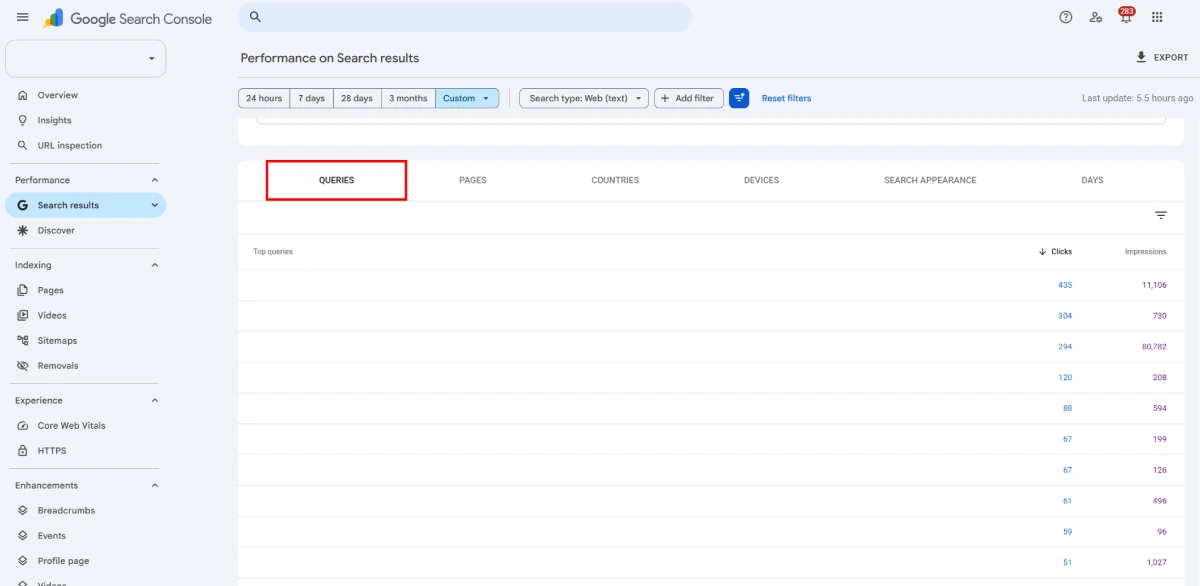
ممکن است در گزارش Search Console عبارتهای ناآشنا، نمایشهای ناگهانی یا کلیکهایی با الگوی غیرمعمول ببینید. اما کوئری عجیب بهتنهایی نشان نمیدهد کسی سایت را هدف قرار داده یا روی رتبه آن اثر گذاشته است. تفاوت میان کلیک از نتایج جستجو و بازدید مستقیم رباتها را نیز باید در نظر گرفت.
راهکار: در بخش Performance، بازه قبل و بعد از رخداد را برای صفحهها و عبارتهای مهم مقایسه کنید. تغییرات جستجوی برند، کلیک، نمایش و رتبه متوسط را با وضعیت ایندکس و تغییرات فنی بسنجید. از روی چند کلیک درباره اثر قطعی بر رتبه نتیجهگیری نکنید.
7. ساخت رفتار جعلی داخل سایت
رباتها گاهی بهجای یک بازدید ساده، روی دکمهها کلیک میکنند، اسکرول میکنند یا چند صفحه را باز میکنند. این رفتار میتواند تحلیلهای تجربه کاربری و نقشه حرارتی (Heatmap) را مخدوش کند. نقشه حرارتی نشان میدهد بازدیدکنندگان در کدام ناحیهها بیشتر کلیک یا حرکت کردهاند، اما همیشه نماینده کاربر واقعی نیست.
راهکار: دادههای نقشه حرارتی را با نرخ ثبتنام، خرید، تکمیل فرم و گزارش سرور مقایسه کنید. قبل از تصمیم درباره جابهجایی دکمهها یا تغییر طراحی، چند بازه زمانی و گروه کاربری را بررسی کنید. در متن اصلی نیز روی همین تفاوت میان رفتار ظاهری و نتیجه واقعی تأکید شده بود.
8. حمله به صفحه ورود و حدسزدن رمز عبور
در حمله Brute Force، درخواستهای ورود با ترکیبهای مختلف نام کاربری و رمز عبور تکرار میشوند. حتی اگر ورود ناموفق باشد، تکرار درخواستها ممکن است منابع سایت را مصرف کند. در وردپرس، ثبت تلاشهای ناموفق و شناسایی حسابهای مدیریتی ناشناس در کنار محدودیت ورود اهمیت دارد.
گزینه رمز عبور قوی: برای هر حساب مدیریتی از رمز بلند، یکتا و ذخیرهشده در مدیر رمز عبور استفاده کنید. گزینه احراز هویت دومرحلهای: ورود را علاوه بر رمز عبور به مرحله تأیید دیگری وابسته میکند. گزینه محدودیت تلاش ورود: درخواستهای متعدد ناموفق را با سیاست متناسب محدود میکند و ممکن است برای جلوگیری از قفلشدن کاربران واقعی نیاز به تنظیم دقیق داشته باشد.
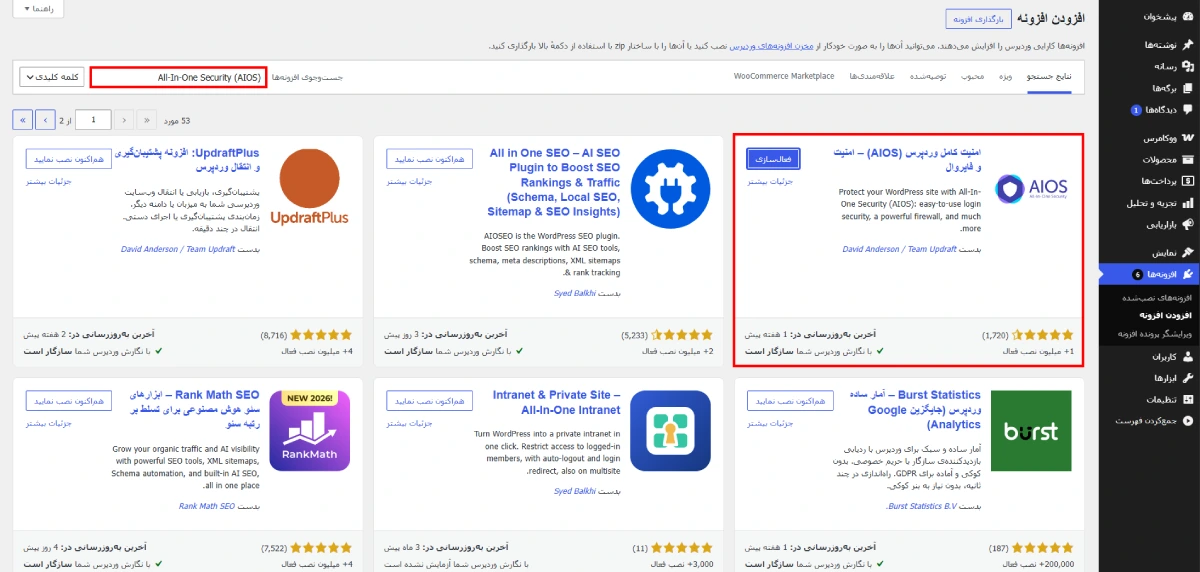
برای سایت وردپرسی میتوانید بهعنوان نمونه افزونه All-In-One Security (AIOS) یا قابلیتهای امنیتی هاست را بررسی کنید. فعالبودن یک افزونه بهتنهایی تضمین امنیت نیست؛ پیش از تغییر تنظیمات حساس نسخه پشتیبان بگیرید و سازگاری را در محیط آزمایشی بسنجید.
در وردپرس، تلاشهای ورود ناموفق همیشه به معنی دسترسی مهاجم نیست؛ بااینحال، آشنایی با روشهای هک سایت وردپرسی کمک میکند تفاوت میان یک تلاش ناموفق و نشانههای نفوذ واقعی را بهتر تشخیص دهید.
ابتدا افزونه را نصب و فعال کنید: در پیشخوان وردپرس وارد «افزونهها ← افزودن افزونه» شوید، عبارت All-In-One Security (AIOS) را جستجو کنید و پس از بررسی نام و سازنده، روی «هماکنون نصب نمایید» و سپس «فعالسازی» کلیک کنید. اگر مانند تصویر زیر دکمه «فعال» را میبینید، افزونه قبلاً فعال شده است و نیازی به نصب دوباره ندارید.
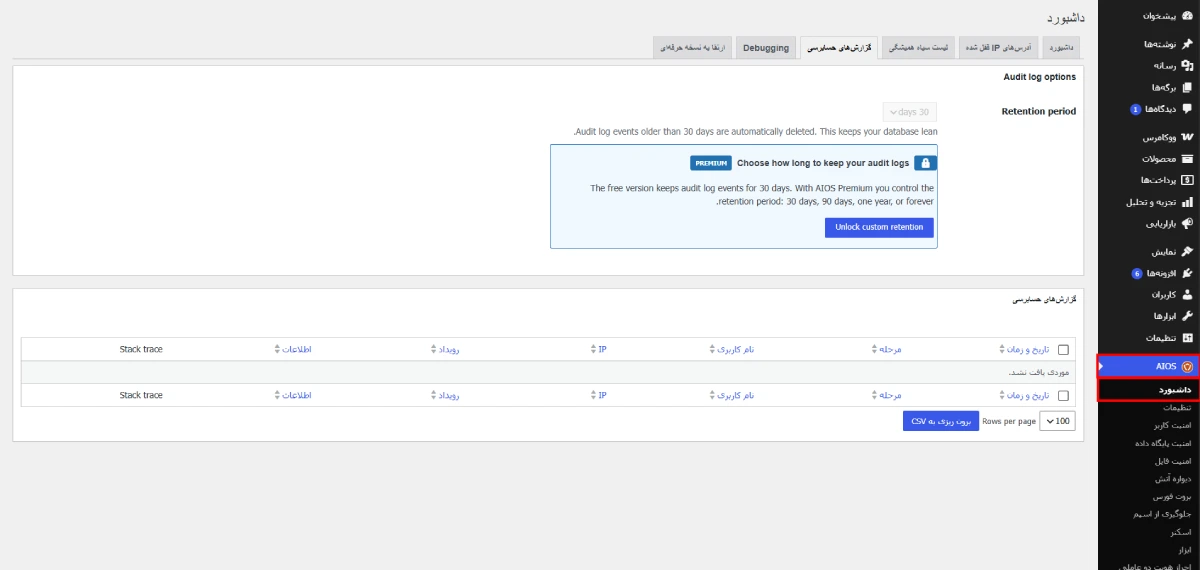
سپس گزارشها را باز کنید: از منوی کناری «AIOS ← داشبورد» را انتخاب کنید و وارد تب «گزارشهای حسابرسی» شوید. این بخش میتواند رویدادهای امنیتی ثبتشده را نشان دهد؛ در صورت وجود داده، زمان و نوع رویداد را بررسی کنید و برای تشخیص تلاشهای ورود ناموفق از فیلترهای موجود استفاده کنید. در تصویر زیر رویدادی ثبت نشده است؛ بنابراین این اسکرینشات فقط مسیر پیدا کردن گزارش را نشان میدهد.
9. ساخت کامنت و بکلینک اسپم با نام برند
ممکن است در سایتهای دیگر دیدگاههایی با نام برند شما منتشر شود که حاوی لینک نامرتبط هستند. نخست بررسی کنید نظر واقعاً به تیم شما مربوط است یا شخص دیگری نام برند را استفاده کرده است. آدرس صفحه، متن نظر و تاریخ ثبت را نگه دارید.
راهکار: در صفحات معتبر، محترمانه حذف یا اصلاح دیدگاه جعلی را درخواست کنید. اگر لینکهای مشکوک افزایش چشمگیر داشتهاند، الگوی دامنههای لینکدهنده را جداگانه تحلیل کنید. برای چند دیدگاه بیاهمیت و پراکنده، معمولاً اقدام گسترده ضروری نیست.
10. انتشار نظر و ادعای جعلی علیه برند
ساخت حسابهای غیرواقعی و انتشار شکایت تکراری میتواند به اعتماد کاربران آسیب بزند؛ بااینحال نباید هر نظر منفی را ساختگی دانست. مشتری واقعی هم ممکن است تجربه نامطلوبی داشته باشد.
راهکار: پاسخ کوتاه و محترمانه بدهید، امکان پیگیری خصوصی فراهم کنید و برای بررسی سفارش یا تیکت، اطلاعات حساس را در فضای عمومی نخواهید. اگر جعل هویت، تهدید یا افشای اطلاعات شخصی رخ داده است، از ابزار گزارش پلتفرم و در موارد لازم مشاوره حقوقی استفاده کنید.
از کجا بفهمیم مشکل واقعی است یا فقط یک نوسان طبیعی؟
- تغییرات فنی سایت: انتشار نسخه جدید، تغییر قالب یا افزونه، اشتباه در robots.txt یا noindex و وضعیت canonical را بررسی کنید.
- عملکرد سرور: مصرف منابع، خطاهای اخیر و تغییرات تنظیمات کش یا CDN را با زمان شروع مشکل مقایسه کنید.
- دادههای سئو: تغییر ورودی صفحات مهم را با گزارش ایندکس و عملکرد سرچ کنسول بسنجید.
- رفتار بازار: فصل فروش، تعطیلات، کاهش تقاضا یا فعالیت عادی رقبا را هم در نظر بگیرید.
- همزمانی چند شاهد: وقتی چند شاخص مستقل هشدار مشابهی میدهند، بررسی امنیتی هدفمند منطقیتر است.
برای مثال اگر یک صفحه وردپرسی بعد از تغییر قالب افت کرده، ابتدا باید تغییرات HTML، لینکهای داخلی، سرعت و تنظیمات ایندکس آن بررسی شود. نسبتدادن افت به حمله رقیب بدون این بررسیها، هم شواهد کافی ندارد و هم ممکن است مشکل اصلی را پنهان کند.
بعد از مشاهده نشانههای مشکوک چه مراحلی را انجام دهیم؟
- 1. زمان شروع: تاریخ و ساعت اولین نشانه را ثبت و با تغییرات سایت مقایسه کنید.
- 2. نگهداری مدارک: از گزارشها خروجی بگیرید؛ آدرس، زمان، اسکرینشات و پیامهای مرتبط را ذخیره کنید.
- 3. ایمنسازی حسابها: دسترسیهای مدیریتی را بازبینی و در صورت مشاهده نشانه نفوذ، رمزها و نشستها را مدیریت کنید.
- 4. تطبیق دادهها: گزارش سرچ کنسول، آنالیتیکس، فروش و لاگ سرور را کنار هم بگذارید.
- 5. حذف علتهای عادی: خطای فنی، تغییرات قالب، مشکلات هاست و تنظیمات سئو را بررسی کنید.
- 6. اقدام متناسب: برای ترافیک مخرب با هاست، برای تلاش ورود با مسئول امنیت و برای اختلاف مالکیت محتوا با مرجع معتبر مربوط هماهنگ شوید.
- 7. پایش پس از اقدام: زمان هر تغییر و نتیجه آن را ثبت کنید تا اثر واقعی راهکار مشخص شود.
اگر بررسیها نشان داد مهاجم واقعاً به فایلها، حسابهای مدیریتی یا پایگاه داده دسترسی پیدا کرده است، صرف تغییر رمز عبور کافی نیست؛ باید مراحل بازیابی سایت پس از هک وردپرس را همراه با شناسایی مسیر نفوذ و بررسی نسخه پشتیبان دنبال کنید.
برای پیشگیری از آسیبهای احتمالی چه کاری انجام دهیم؟
- از فایلها و پایگاه داده نسخه پشتیبان منظم و قابلبازیابی داشته باشید و بازیابی را آزمایش کنید.
- وردپرس، قالب و افزونهها را از منابع معتبر و بهموقع بهروزرسانی کنید و موارد بلااستفاده را حذف کنید.
- برای حسابهای مدیریتی حداقل دسترسی لازم، رمز یکتا و ورود دومرحلهای در نظر بگیرید.
- هشدار منابع سرور، خطاها و تلاشهای ورود ناموفق را تنظیم کنید.
- بهجای واکنش به تکتک لینکهای ناشناس، روند کلی لینکها و اخطارهای رسمی گوگل را دورهای کنترل کنید.
- سابقه مالکیت محتوا، مجوزها و اطلاعات محصولات اختصاصی را نگه دارید.
- برای پاسخ به شکایتها و قطعی سایت، فرد مسئول و مسیر ارتباطی مشخص کنید.
برای سایت تازهکار و سایت پربازدید، اولویتها چه تفاوتی دارند؟
اگر سایت تازه راهاندازی شده است
امنیت پایه، نسخه پشتیبان، بهروزرسانی و کنترل سطح دسترسی را اولویت دهید. برای مرور این مراحل، مقاله 15 اقدام ضروری برای افزایش امنیت وردپرس را نیز مطالعه کنید. در ادامه روی محتوای آموزشی مفید، ساختار فنی مناسب و جذب بازدیدکننده واقعی تمرکز کنید. بررسی هر لینک ناشناس بهعنوان حمله، معمولاً هزینه زمانی بیشتری از ارزش آن دارد.
اگر سایت پرترافیک یا فروشگاهی دارید
پایش مستمر منابع سرور، هشدار امنیتی، گزارشهای تبدیل و برنامه واکنش به اختلال اهمیت بیشتری پیدا میکند. از قبل معلوم کنید چه کسی با هاست تماس میگیرد، چه کسی اطلاعرسانی میکند و نسخه پشتیبان از کجا بازیابی میشود.
جمعبندی
کارهای مخرب احتمالی علیه یک سایت از ساخت لینکهای اسپم و ترافیک جعلی تا فشار بر سرور، تلاش برای ورود غیرمجاز و آسیب به اعتبار برند را شامل میشوند. اما هیچ افت رتبه، افزایش بازدید یا لینک ناشناسی بهتنهایی وقوع حمله یا نقش یک رقیب را اثبات نمیکند. راه منطقی، ثبت شواهد، کنارگذاشتن دلایل فنی و طبیعی و انتخاب راهکار متناسب با نوع مسئله است.
برای سایتهای کوچک، امنیت پایه و پشتیبانگیری معمولاً بیشترین ارزش را دارد. راهنمای حفظ امنیت وردپرس اقدامات پیشگیرانه را با جزئیات بیشتری پوشش میدهد. برای کسبوکارهای بزرگتر نیز پایش منظم، برنامه پاسخ به رخداد و هماهنگی با میزبان ضروریتر میشود. اقدامات دقیق و مستند معمولاً بهتر از واکنش عجولانه به هر علامت غیرعادی نتیجه میدهند.